
【重要速报】 注:韩国联合通讯社是韩国法律规定的国家骨干通讯社,约等于新华社之于中国。
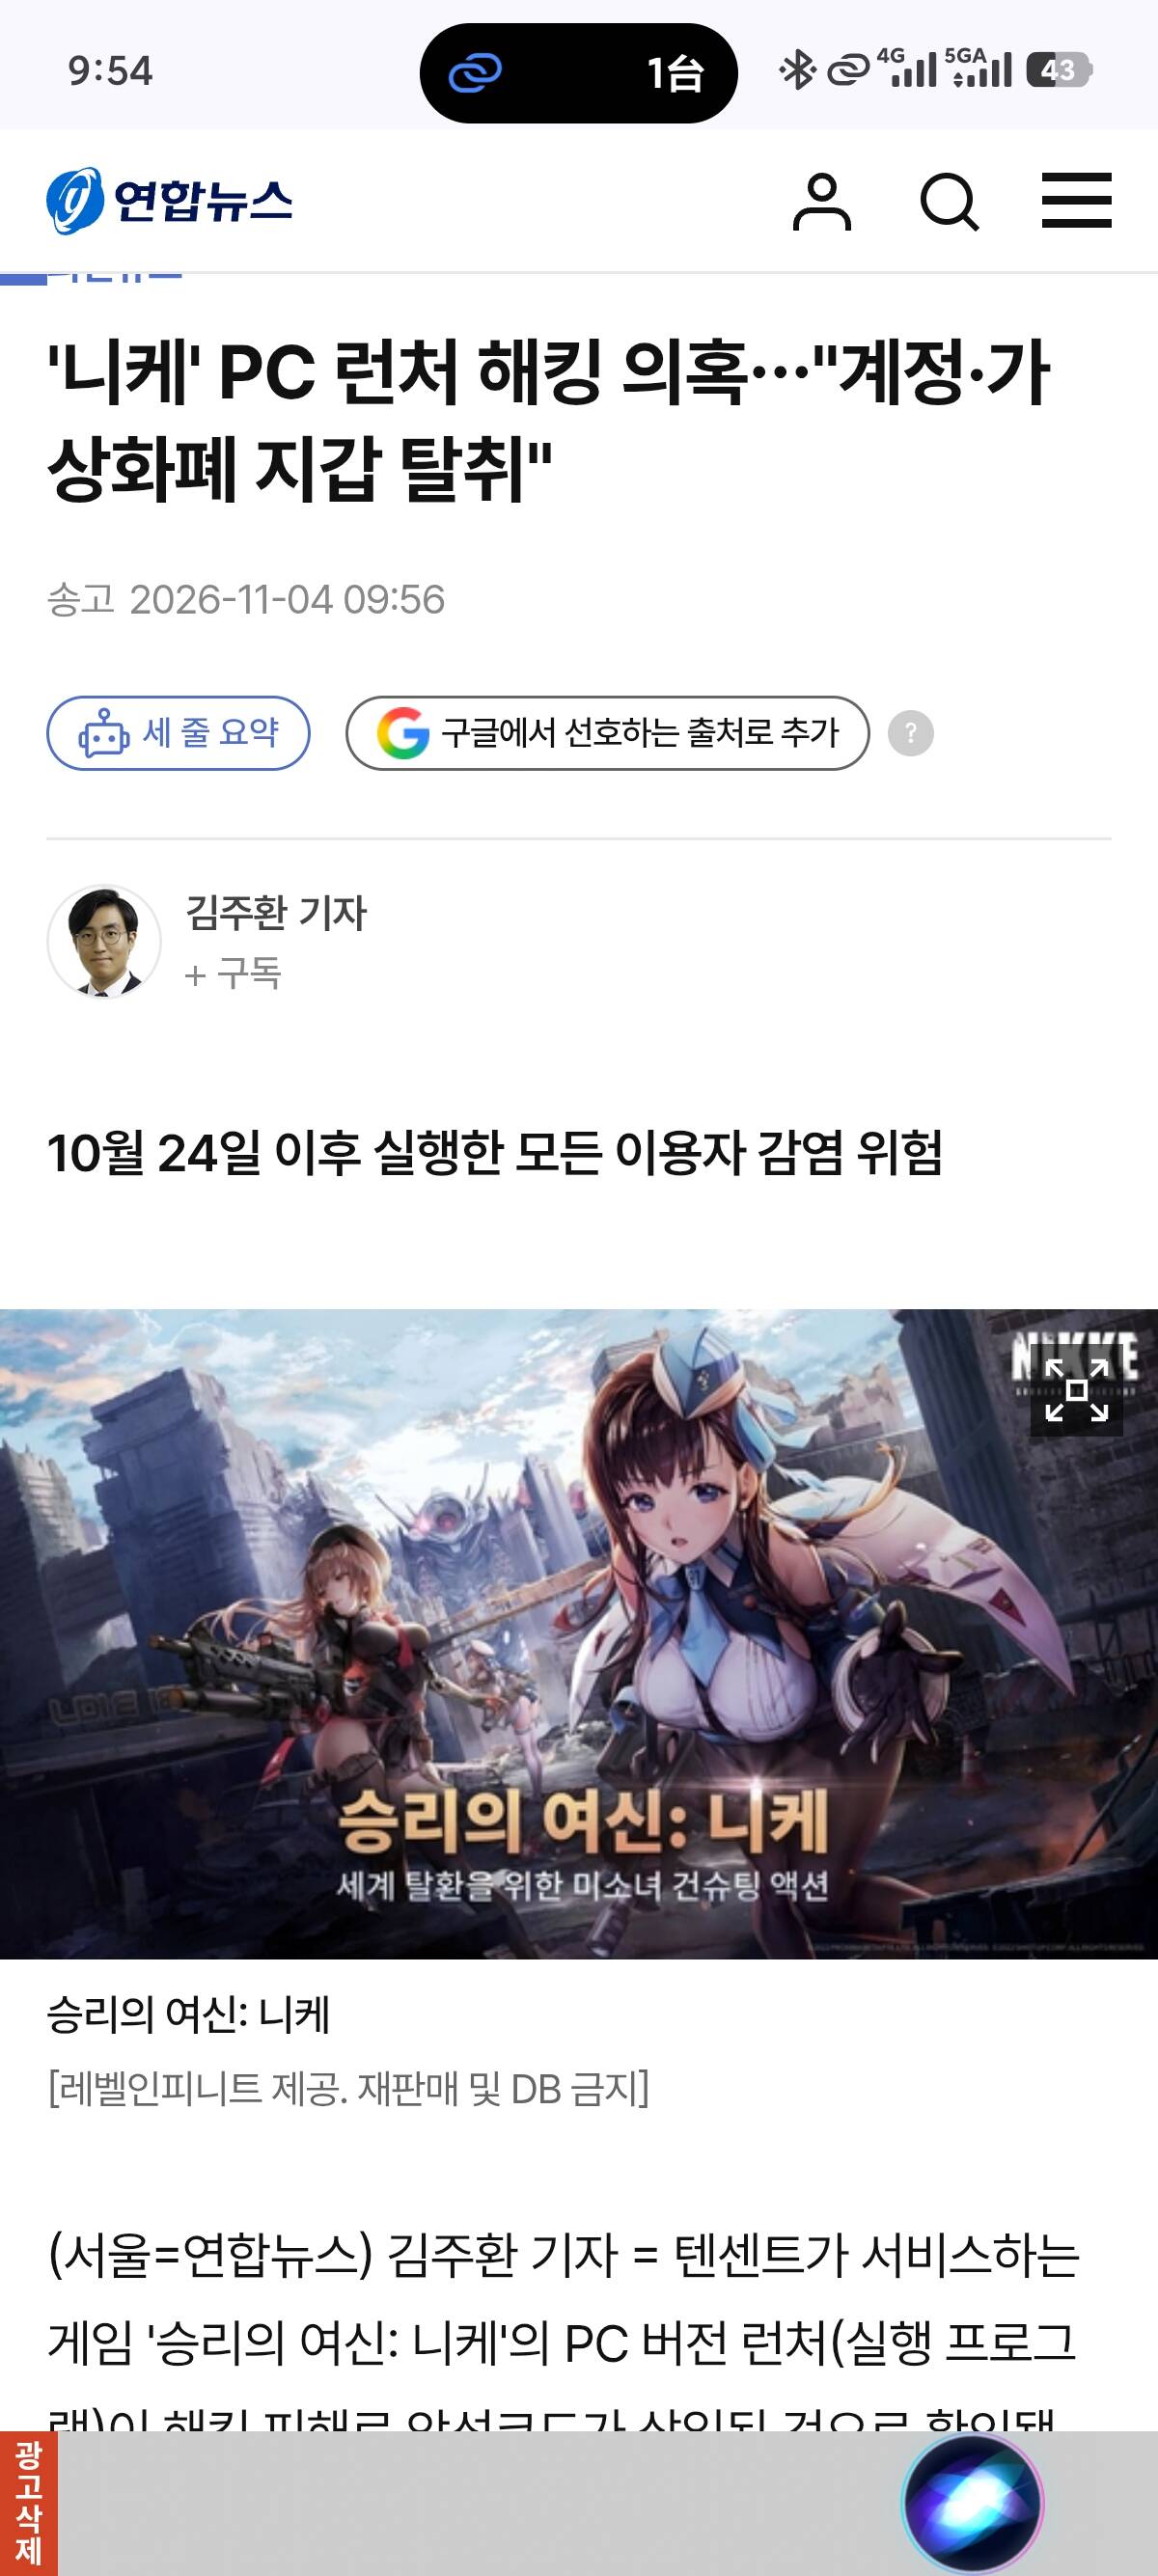
《胜利女神:妮姬》PC启动器疑似遭黑客攻击……账号、加密货币钱包面临被盗风险
记者:金周焕(김주환)
发布时间:2026年11月4日 09:56
副标题:10月24日以后运行过启动器的所有用户均存在感染风险
(首尔=韩联社)记者金周焕报道:
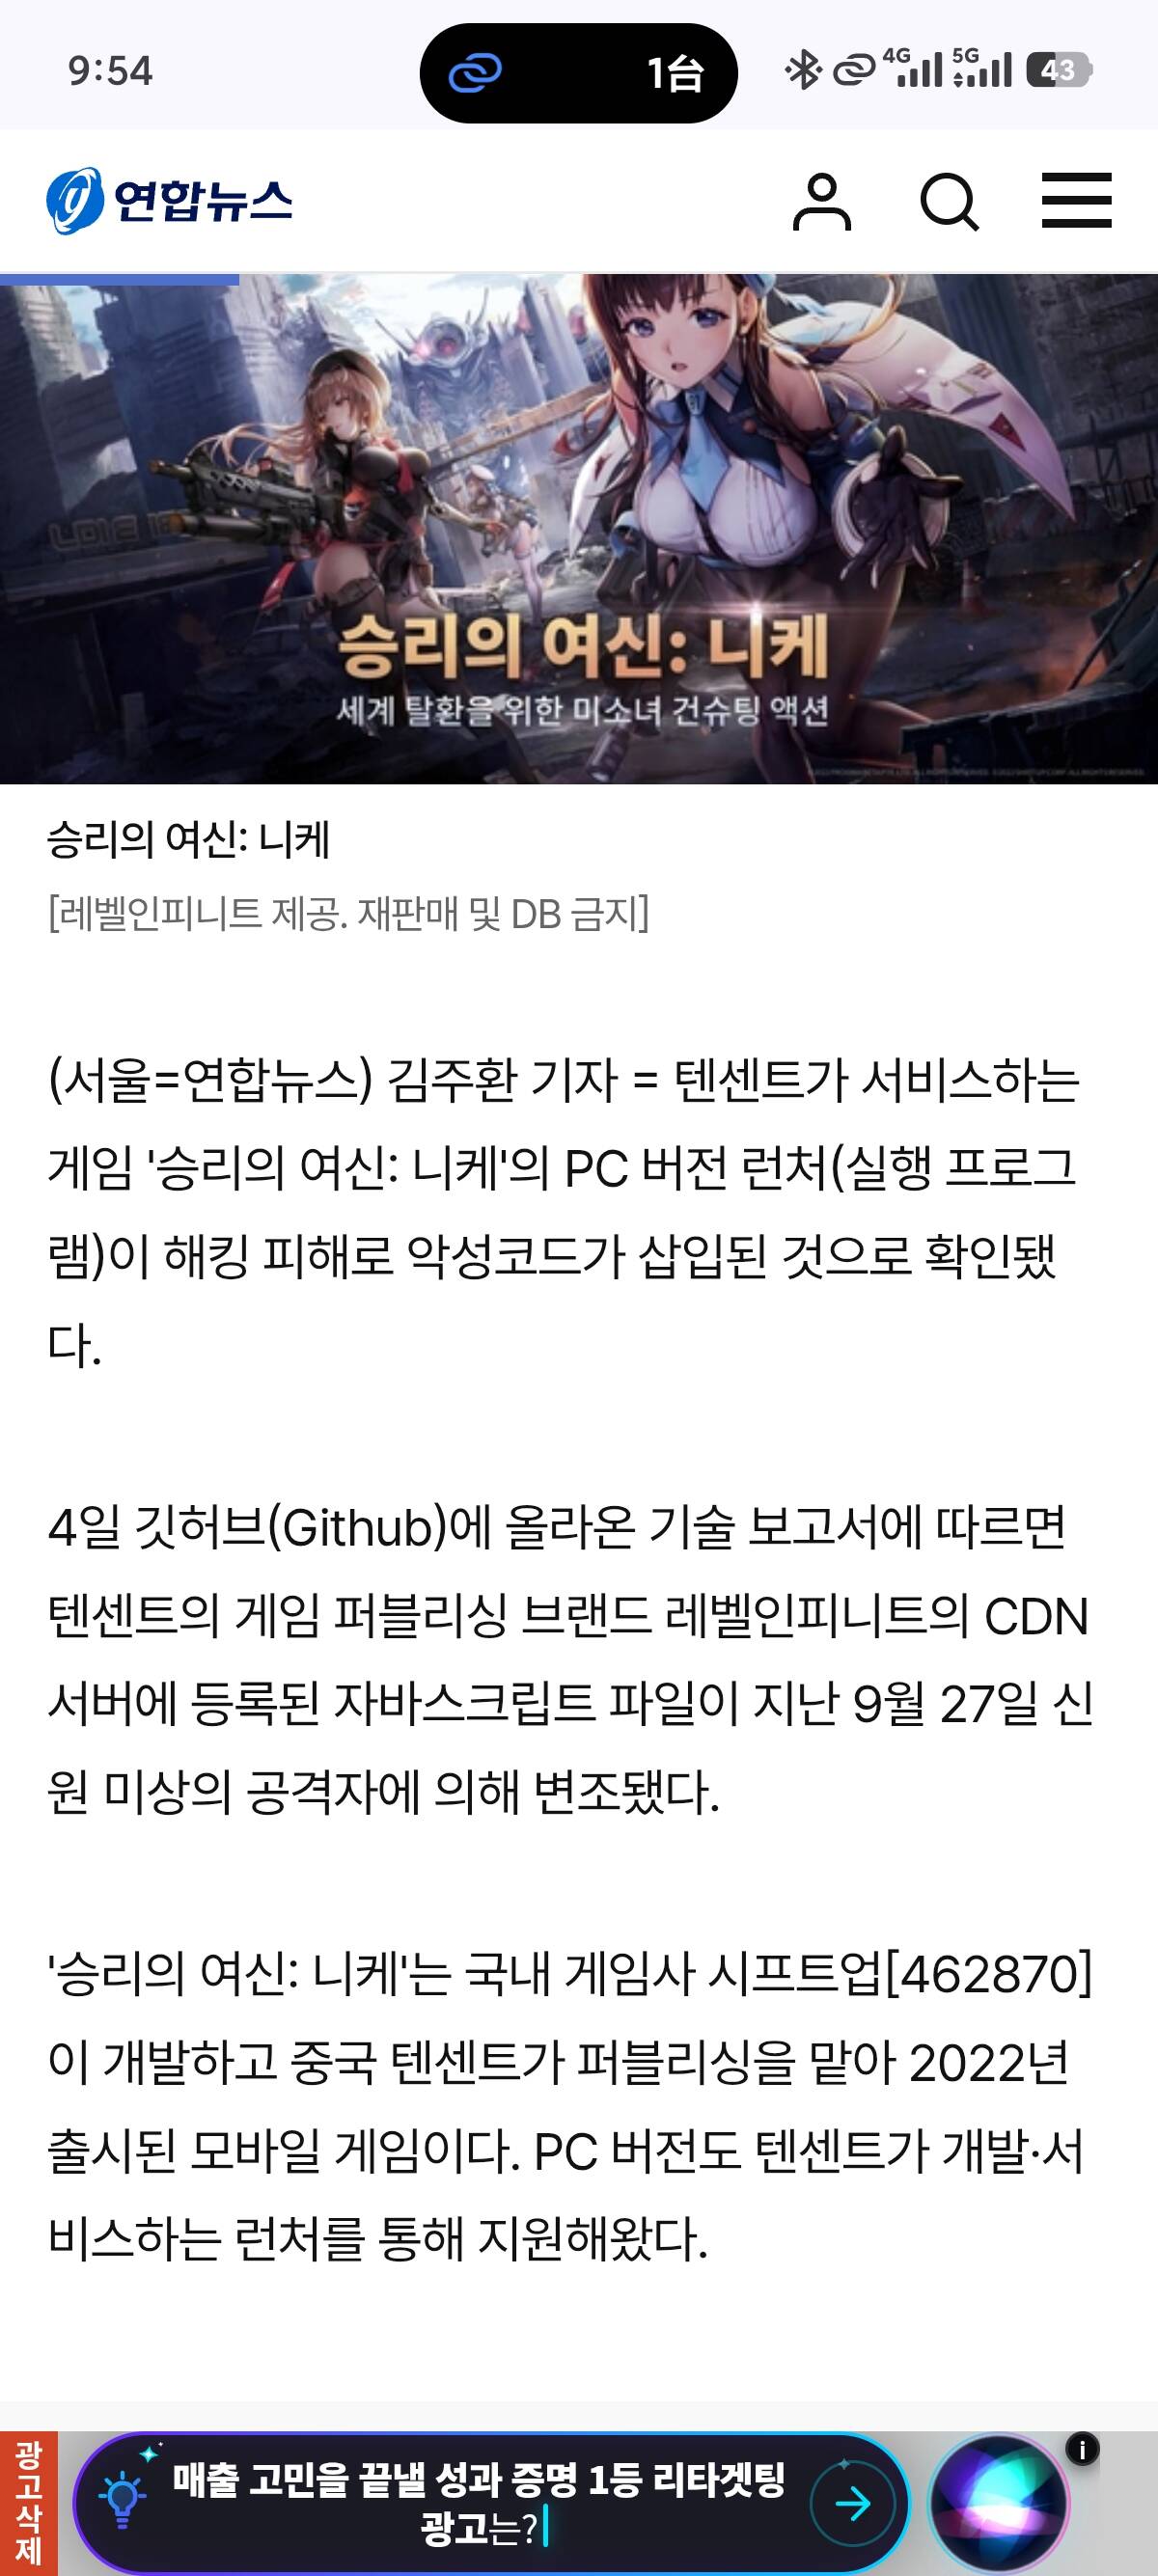
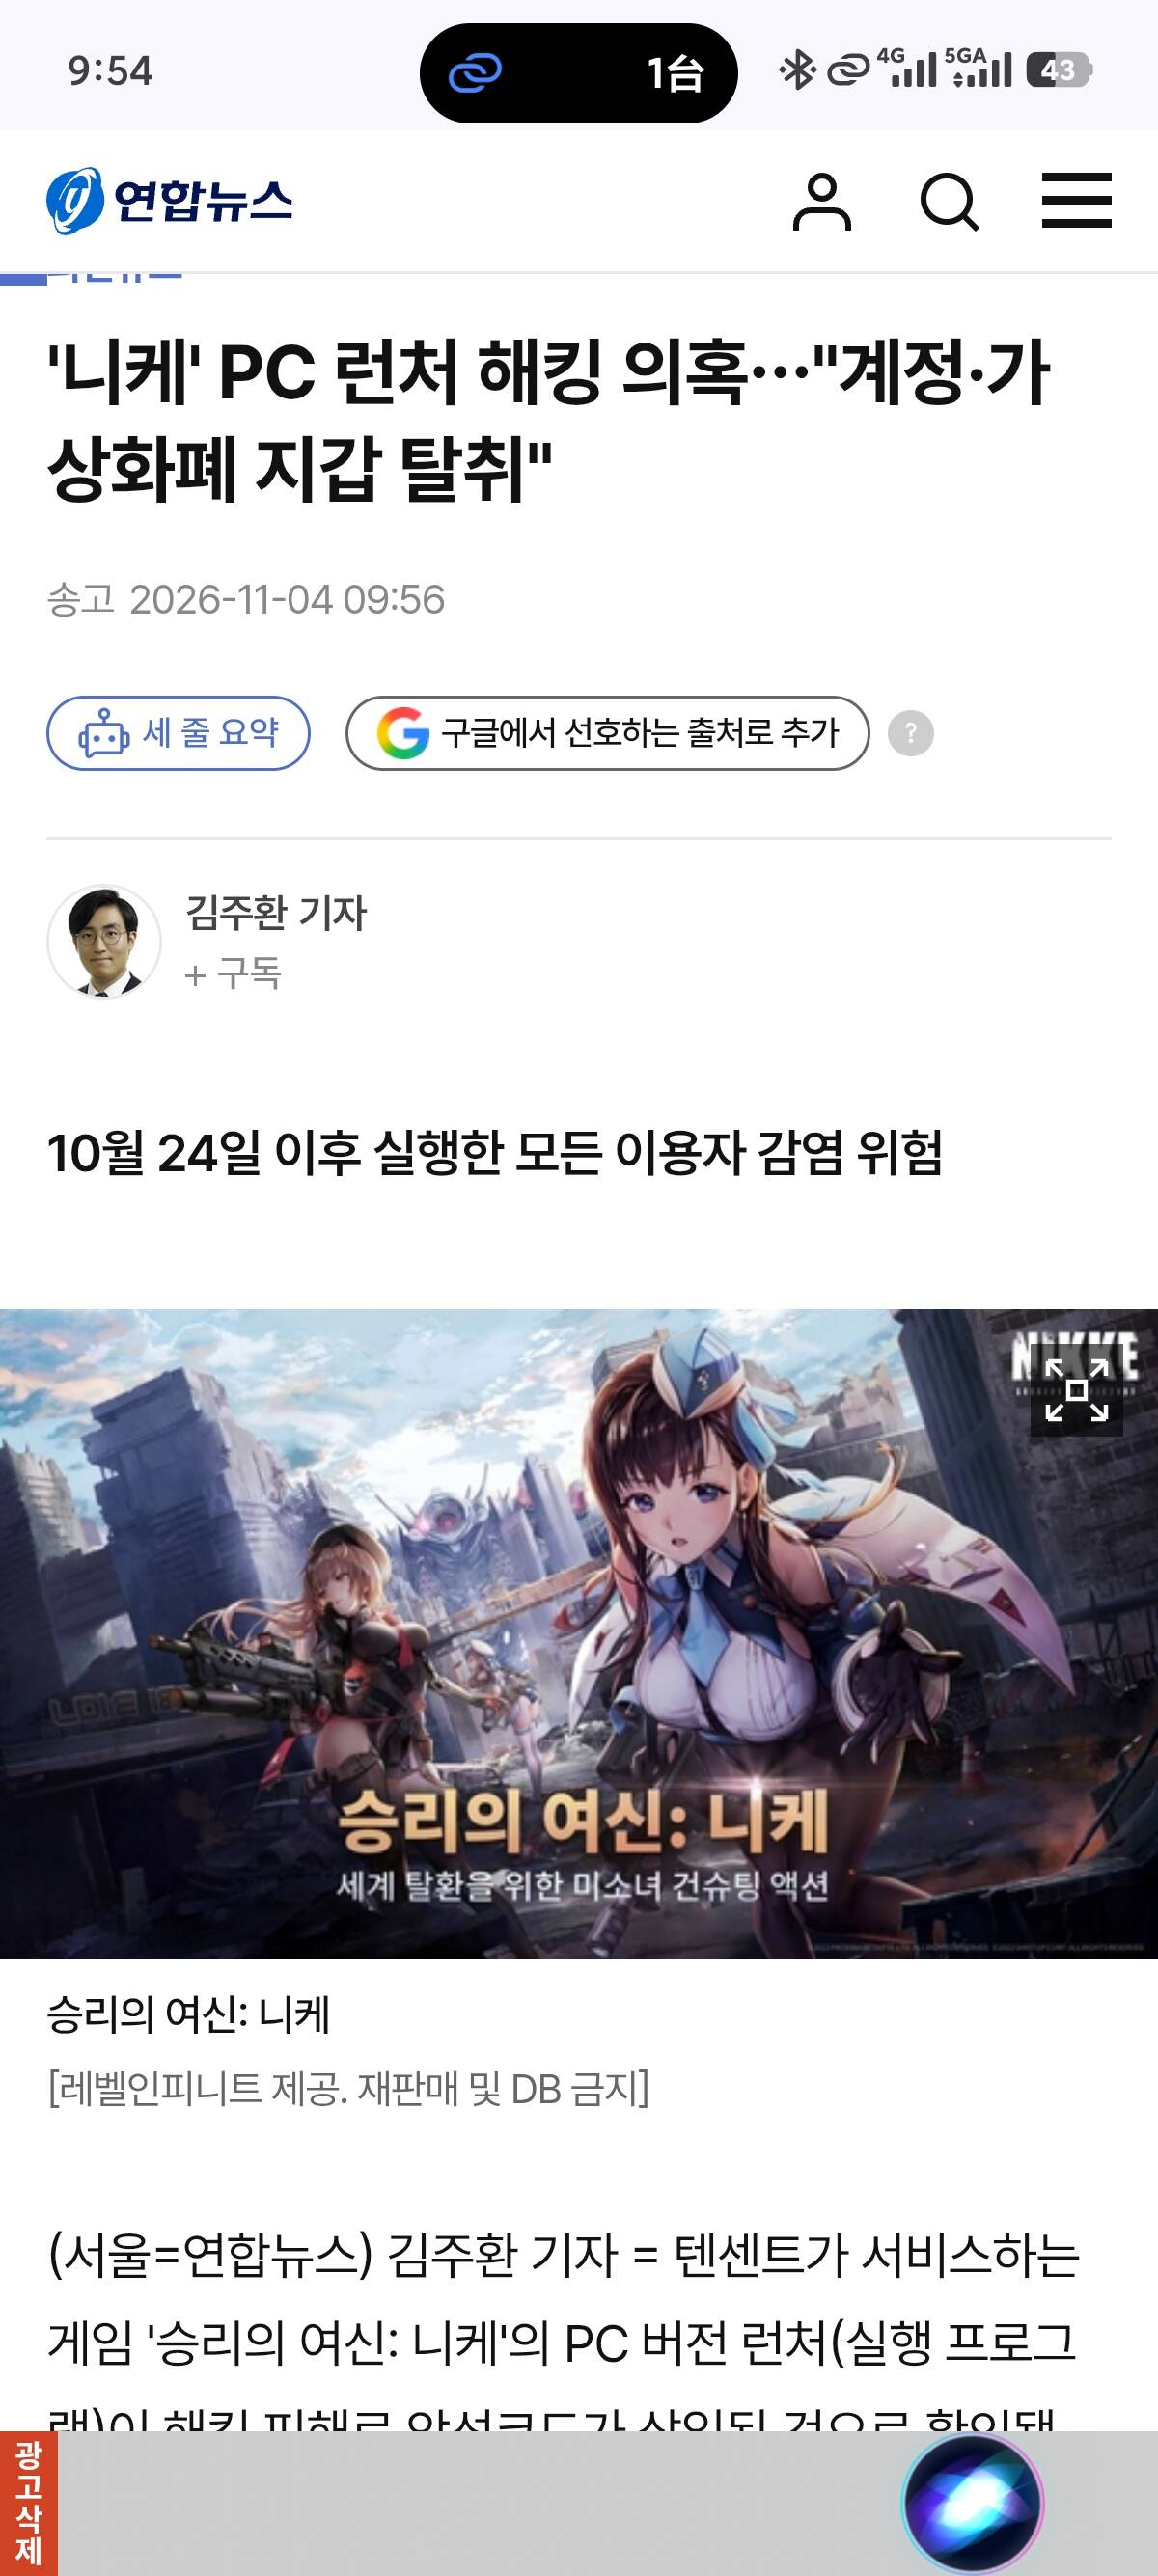
腾讯运营的游戏《胜利女神:妮姬》(NIKKE)PC版本启动器(运行程序)遭到黑客攻击,恶意代码被植入其中。
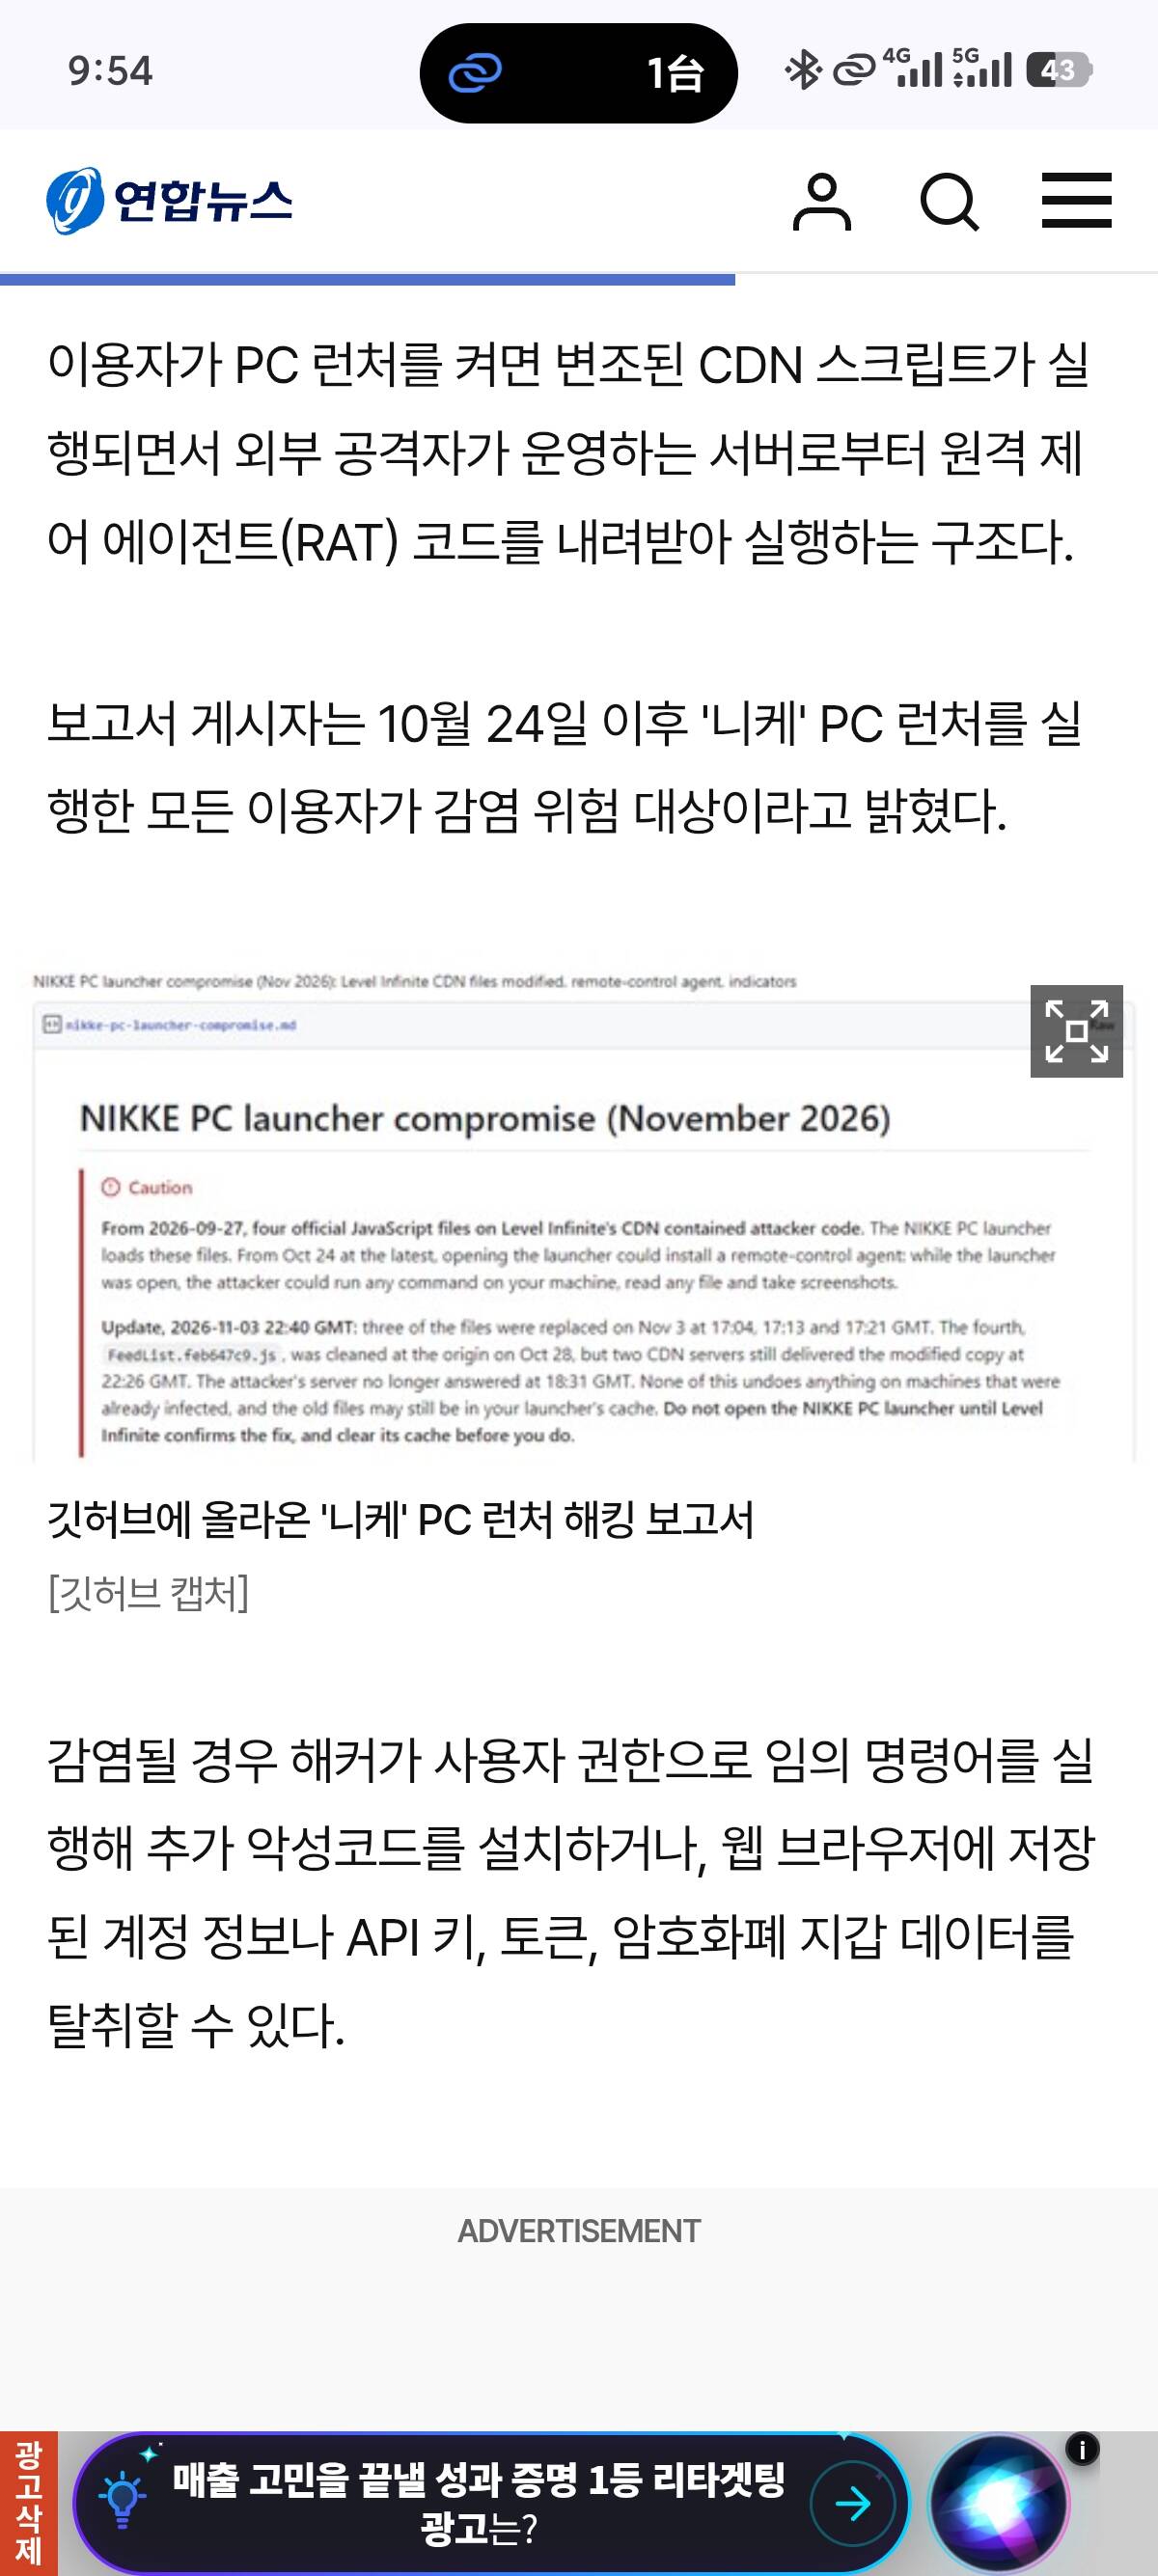
根据11月4日发布在GitHub上的一份技术报告,腾讯旗下游戏发行品牌Level Infinite的CDN服务器中存放的JavaScript文件,于9月27日遭到身份不明的攻击者篡改。
《胜利女神:妮姬》是韩国游戏公司SHIFT UP开发、由中国腾讯负责发行的一款手机游戏,于2022年推出。PC版本也一直通过腾讯开发和运营的启动器提供服务。
当用户启动PC客户端时,被篡改的CDN脚本就会执行,并从外部攻击者控制的服务器下载远程控制代理程序(RAT),随后运行。
报告发布者指出,所有在10月24日之后运行过《妮姬》PC启动器的用户,都属于存在感染风险的对象。
如果感染,黑客就可能以用户权限执行任意命令、安装其他恶意程序,或者窃取保存在网络浏览器中的账号信息、API密钥、令牌(Token)以及加密货币钱包数据。
报告发布者建议,在官方采取措施之前,用户应停止运行《妮姬》PC启动器,并采取措施删除恶意代码。
此外,还建议用户修改浏览器中保存的所有账号密码,并将API和加密货币钱包迁移至新的地址。
Level Infinite方面就此事向韩联社表示,目前正在内部确认中。
一、自查方法如下:
Launcher/intl_service/debug.log 中存在以下特征信息,可以通过搜索 k2f_chan 来确认。
只要存在 k2f_chan 关键字即为中招,chrome 寄生并非一定执行
[1101/012037.043:INFO:CONSOLE(1)] "k2f_chan registered", source: (1)
[1101/012037.114:INFO:CONSOLE(1)] "adopted uuid", source: (1)
K2F LuaJIT 分析报告:
https://github.com/WormW/nikke_malware_analysis
英文社区分析报告:
https://gist.github.com/MotherSphere/d6c049a09ba8ac3085c51ee9df24a4e5
二、目前已经确认的行为:
1、通过 Launcher 加载恶意js下载 LuaJIT 字节码进行执行,功能包含但不限于命令代理,具备文件读取、凭据收集、浏览器数据获取、截图、任意进程启动。
窃取信息包含ssh、私钥、git凭证、环境变量、历史命令、putty、winscp注册表、识别 PEM 私钥、Anthropic/OpenAI/AWS/GitHub/GitLab/Google/npm/PyPI/Stripe/Slack/Vault 等令牌格式和 JWT;
Chrome、Edge、Brave、Vivaldi、Opera,以及 Firefox;枚举当前用户默认数据目录下多个 profile;
数字钱包数据库;
NIKKE 用户数据含 account/password;
截图与执行远程命令;
不要再问chrome没有这个文件怎么怎么样了,只要能搜索到k2f_chan关键字就说明上述的信息已经被窃取走了,直接按照下面中招后能做的事去止损
2、持久化寄生 chrome.exe 读取包括助记词、私钥、密钥环、密码及密钥派生相关材料。
C:\Users\[用户名]\AppData\Local\Google\Chrome\User Data\PlatformExperienceHelper\[恶意dll的SHA256]\platform_experience_helper.dll
注册表项 HKCU\Software\Classes\CLSID\{E77CC89B-7401-4C04-8CED-149DB35ADD04}\InprocServer32 指向上述恶意dll地址
三、外连特征
insightjs[.]com
四、目前已知时间线:
2026-09-27 insightjs.com 被重新注册(过期域名抢注)
2026-10-06 analytics.insightjs.com 首张证书 (Let's Encrypt YE2)
2026-10-30 根站点伪装门面上线("InsightJS-real user monitoring")
2026-10-29 样本编译(18:52:01 UTC)
2026-11-01 笔者中招
五、可能导致的后果:
主要还是各种账号密码被偷以及虚拟币玩家钱包被盗,不排除以前和以后的恶意行为存在变化。
六、中招后能做的事(仅代表本人观察到的恶意行为版本):
1、注销掉所有浏览器中保存的账号密码和已经登录的账号并更改密码重新登录
2、如果是开发运维以及码农请更改所有的私钥和服务器口令并且注销掉git等证书
3、在韩国人修复这个问题前请不要再玩PC Nikke
4、全盘杀毒并确认 C:\Users\[用户名]\AppData\Local\Google\Chrome\User Data\PlatformExperienceHelper\[恶意dll的SHA256]\platform_experience_helper.dll 和对应注册表项已经删除
七、未中招的临时缓解方案:
在host中将以下三个域名指向 0.0.0.0
0.0.0.0 analytics.insightjs.com
0.0.0.0 insightjs.com
0.0.0.0 insightjs.org






 发帖